Gdzie bezpiecznie trzymać
tokeny JWT ?!
Szkolenie Online
Możesz w localStorage, możesz w Cookies'ach ale która opcja jest bezpieczna? Na co zwrócić uwagę przy wyborze rozwiązania?
Jak żyć? 🙂
Tego wszystkiego dowiesz się na szkoleniu z Arturem Chmaro
28 Stycznia godzina 19:00
Na szkoleniu dowiesz się:
 Co to są tokeny JWT i gdzie są wykorzystywane?
Jakie masz opcje ich przechowywania i jak to wpływa na ich bezpieczeństwo?
Zobaczysz co może się stać jak nie zadbasz o ich bezpieczeństwo 🙂
Zobaczysz kod aplikacji i kod złośliwych payloadów w akcji
a to wszystko jak zawsze w luźnej atmosferze
Będzie też czas na sesję (Q&A)
Maciej Kofel
Pentester, trener, autor. Od 2011 roku związany z branżą IT security.
Swoją karierę zaczynał pracując w działach takich jak Security Monitoring czy Vulnerability Management, gdzie poznawał stronę defensywną bezpieczeństwa. Z kolei w ostatnich kilku latach działa po stronie ofensywnej przeprowadzając testy penetracyjne aplikacji webowych i infrastruktury. W roli Pentestera szlifował swoje umiejętności w sektorze bankowym, w consultingu, a także w Software House.
W 2018 roku rozpoczął także działalność jako szkoleniowiec z dziedziny, która jest mu najlepiej znana, czyli testów penetracyjnych webaplikacji. Poprzez prowadzenie szkoleń może realizować od zawsze tkwiącą w nim chęć przekazywania wiedzy i pomagania innym.

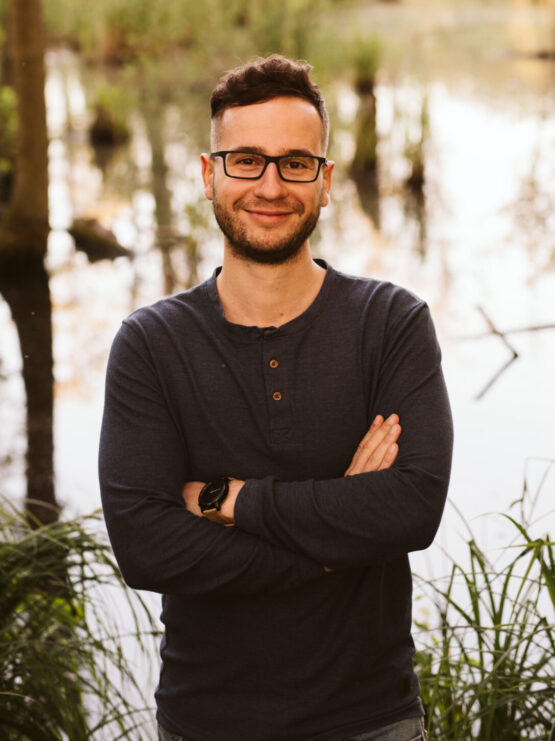
Artur Chmaro (fullstak.pl)
Artur od ponad 12 lat buduje aplikacje webowe.
Na swoim kanale YouTube dzieli się wiedzą z Reacta, Jesta, Nexta i innych technologii, które go interesują. Entuzjasta Ethereum i szeroko pojętej decentralizacji.
W 2003 roku miał portal o grze Tibia, który ktoś zhakował przez dziurę w PHP-Fusion. Od tamtej pory robi backupy i zwraca nieco większą uwagę na bezpieczeństwo swoich projektów.